Faille PHP : conséquences réelles sur votre site web et limites des correctifs des hébergeurs
PHP est le moteur invisible d'environ trois quarts des sites web dont la technologie est connue, dont la quasi-totalité des sites WordPress et WooCommerce. Quand une faille critique est découverte dans ce langage, par exemple une vulnérabilité permettant d'exécuter du code à distance, c'est tout l'écosystème du web qui retient son souffle.
Pour une entreprise, comprendre les conséquences réelles d'une telle faille, et la façon dont les hébergeurs la gèrent en coulisses, est indispensable pour protéger son chiffre d'affaires et son référencement.
1. Les conséquences réelles d'une faille PHP sur votre site
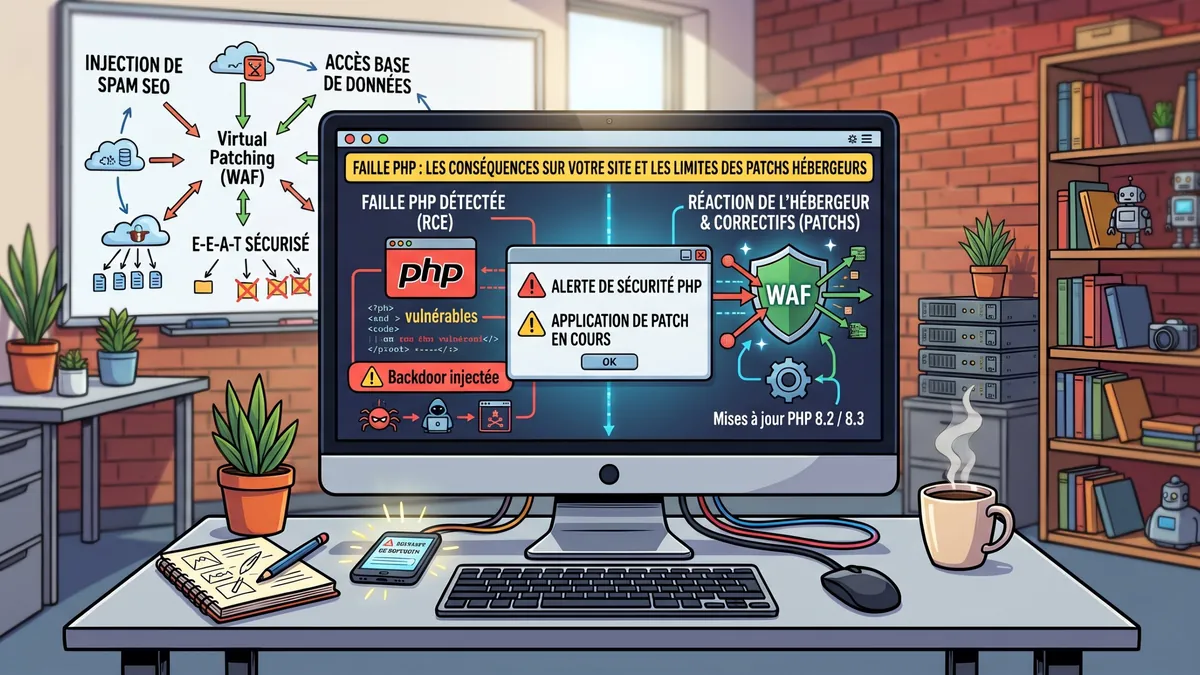
Lorsqu'une faille critique de type RCE (Remote Code Execution, exécution de code à distance) est exploitée, les pirates n'ont généralement pas besoin d'identifiants administrateur : ils se servent de la vulnérabilité pour exécuter directement leurs commandes sur votre serveur. Les conséquences dépassent largement le simple « site indisponible » :
- Le spam SEO, le cauchemar du référencement : c'est la conséquence la plus fréquente et la plus sournoise. Les pirates créent des milliers de pages cachées sur votre nom de domaine (souvent en japonais ou vantant des médicaments). Google les indexe, peut afficher l'avertissement « Ce site a peut-être été piraté » dans ses résultats, et vos positions durement acquises s'effondrent.
- Le vol de données clients : sur un site WooCommerce, l'accès au serveur ouvre la porte à la base de données : coordonnées, historiques de commandes, e-mails. En cas de fuite, le RGPD impose de notifier la CNIL sous 72 heures, et la confiance de vos clients en prend un coup.
- Le détournement de ressources : le site semble fonctionner, mais il est anormalement lent. En réalité, les pirates utilisent la puissance de votre serveur pour miner de la cryptomonnaie en arrière-plan, au détriment de votre temps de chargement.
2. La réaction d'urgence : les correctifs des hébergeurs
Face à une vulnérabilité PHP d'ampleur, les hébergeurs sérieux déploient des mesures d'urgence pour protéger leurs serveurs, souvent de nuit.
- Le « patch virtuel » par pare-feu : avant même de mettre à jour PHP sur tous les serveurs, l'hébergeur ajoute une règle à son pare-feu applicatif (WAF), qui analyse le trafic entrant et bloque les requêtes correspondant à la signature de l'attaque.
- La fin des versions obsolètes : PHP 7.4, 8.0 et 8.1 ne reçoivent plus aucun correctif de sécurité, et PHP 8.2 n'en recevra plus après la fin de l'année 2026. Les hébergeurs peuvent donc imposer le passage à une version maintenue, comme PHP 8.3 ou 8.4.
- Le revers de la mise à jour forcée : si votre thème ou vos extensions WordPress ne sont pas compatibles avec la nouvelle version, le site affiche une « erreur critique ». Il est sécurisé… mais hors ligne.
3. Pourquoi l'action de l'hébergeur ne suffit pas
Penser que son site est à l'abri parce que l'hébergeur a appliqué un correctif est une erreur.
- Le partage des responsabilités : l'hébergeur sécurise le serveur ; la sécurité de l'application, votre WordPress, son thème et ses extensions, reste à votre charge. Dans les faits, la grande majorité des piratages WordPress passe d'ailleurs par une extension ou un thème non mis à jour, et non par PHP lui-même.
- Les portes dérobées : si le site a été infecté avant le correctif, le pirate a très probablement installé une backdoor. Même sur un serveur à jour, il garde son accès. Seuls un nettoyage minutieux des fichiers et de la base de données, puis le changement de tous les mots de passe, permettent de l'expulser.
Conclusion
Sécurité et référencement sont étroitement liés : un site vulnérable finit par perdre sa visibilité sur Google. Les problèmes de sécurité détectés par Google apparaissent d'ailleurs dans la Search Console. La seule vraie protection reste une maintenance technique rigoureuse : sauvegardes et mises à jour régulières, surveillance, et versions de PHP à jour. Nous détaillons les risques d'un site non maintenu dans un article dédié.
Vous craignez que votre site soit vulnérable, ou vous souhaitez confier vos mises à jour pour dormir sur vos deux oreilles ? Contactez-nous pour un audit de sécurité et découvrez nos forfaits de maintenance WordPress et WooCommerce.
Questions fréquentes
Comment savoir quelle version de PHP utilise mon site ?
Dans l'espace client de votre hébergeur, rubrique hébergement web, ou sous WordPress dans Outils › Santé du site › Informations › Serveur.
Mon hébergeur a corrigé la faille : suis-je protégé ?
Pas forcément. Le correctif protège le serveur, pas votre WordPress ni ses extensions. Et si le site a été infecté avant, une porte dérobée peut subsister : seul un nettoyage complet la supprime.
Comment savoir si mon site a été piraté ?
Signes fréquents : pages inconnues dans Google (tapez site:votredomaine.fr), avertissement dans la Search Console, lenteur inexpliquée, redirections vers d'autres sites ou nouveaux comptes administrateurs.
Un site, du référencement ou une autre demande ?
Création, refonte, SEO, maintenance, assistant IA ou simple question : parlons-en. Devis gratuit et réponse rapide.
Demander un devis ou contactez‑nous